
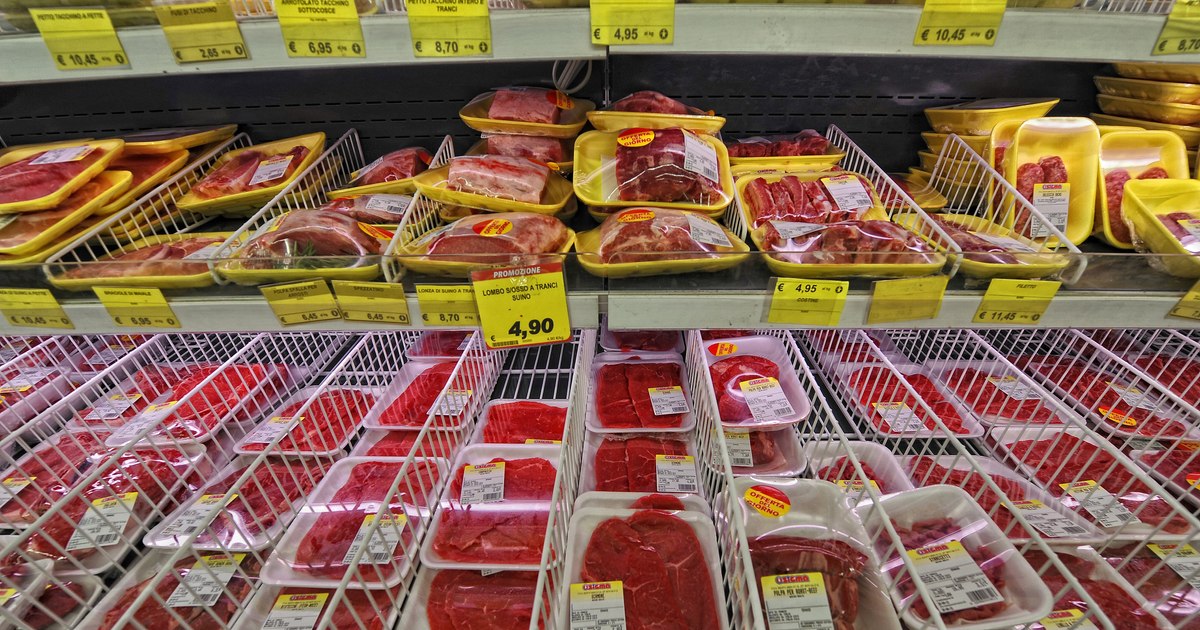
O serie de atacuri cibernetice majore asupra sistemelor de refrigerare din supermarketurile din Europa a expus vulnerabilitățile infrastructurii critice a Uniunii Europene. Luni, frigiderele din cel puțin nouă state membre au încetat să funcționeze, incidentul fiind văzut ca o repetare a atacurilor care au lovit magazine din Franța la mijlocul lunii octombrie. Printre țările afectate se numără România, Belgia, Luxemburg, Suedia, Germania, Irlanda, Olanda, Estonia și Finlanda, conform informațiilor furnizate de purtătorii de cuvânt ai lanțurilor comerciale vizate.
Oficialii de securitate ai Comisiei Europene urmează să analizeze aceste incidente, care au provocat îngrijorări privind securitatea alimentară. Comisarul european pentru agricultură și alimentație, Christophe Hansen, a declarat că aceste acțiuni reprezintă o încercare deliberată de a perturba lanțul de aprovizionare cu alimente. Deși identificarea autorilor este un proces complex și plin de incertitudini, experții subliniază că guvernele evită adesea atribuirea publică a vinovăției din motive diplomatice sau de informații, chiar și după finalizarea analizelor tehnice.
Mulți analiști de securitate indică Rusia ca fiind principalul suspect în spatele acestor operațiuni. Xavier Bellekens, directorul companiei de securitate cibernetică Lupovis, susține că activitatea ar putea fi atribuită unui grup susținut de statul rus. Cercetătorii firmei au observat că serverele utilizate împotriva sistemelor-momeală indică o expertiză ridicată în controlul industrial și tehnologia de refrigerare, detalii care nu sunt banale. De asemenea, faptul că atacurile s-au repetat și că infrastructura utilizată a fost observată anterior în operațiuni rusești întărește această ipoteză.
Strategia de război hibrid utilizată de Kremlin combină perturbarea serviciilor critice cu presiunea psihologică, fără a trece la un conflict militar deschis. Andrea Margellati, directorul think tank-ului Centro Studi Internazionali din Roma, explică faptul că un atac asupra sistemelor de zi cu zi transmite un mesaj politic clar: guvernele europene trebuie să gestioneze amenințări atât în Est, cât și în interiorul propriilor granițe. Această abordare ar putea implica o colaborare între serviciile de informații ale statului și grupări criminale, folosind ransomware sau extorcarea ca paravan.
În ciuda indiciilor, rămân deschise și alte explicații, de la actori individuali la grupări de hackeri nevinovate. James Sullivan, directorul pentru securitate cibernetică al think tank-ului britanic RUSI, menționează că toate variantele sunt încă posibile. Totuși, lipsa unor revendicări de la grupări de activiști și absența tentativelor de șantaj financiar sugerează că motivele nu sunt de natură pur economică. Expertiza tehnică necesară pentru a compromite astfel de siste industriale face ca ipoteza unui atac coordonat de un stat să fie una dintre cele mai plauzibile.
Aceste incidente de securitate cibernetică se încadrează într-un context global de creștere a tensiunilor geopolitice, unde infrastructura civilă devine o țintă strategică. În Europa, autoritățile europene lucrează în mod discret la elaborarea unor planuri de răspuns pentru eventuale atacuri hibride majore. Protejarea rețelelor de distribuție și a sistemelor de control industrial este devenită o prioritate de securitate națională pentru statele membre, pe măsură ce tehnologiile de atac devin tot mai sofisticate.